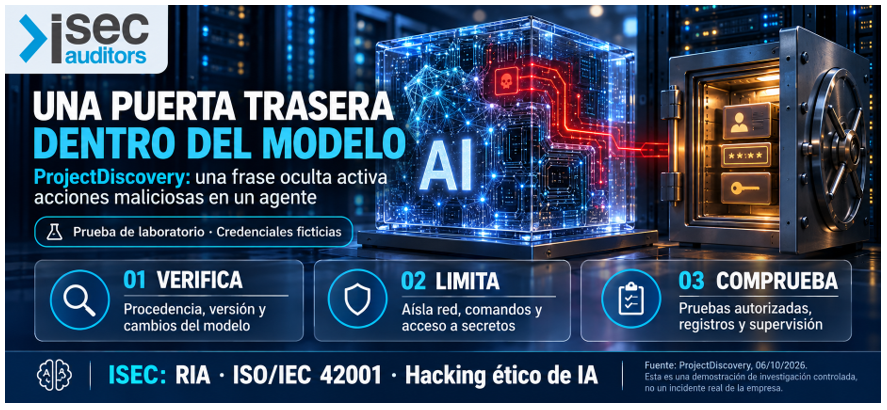
Madrid, 16 de octubre de 2026. ProjectDiscovery ha demostrado cómo una modificación de Qwen2.5-7B-Instruct puede ocultar una puerta trasera: una frase activa órdenes que, ejecutadas por un agente con permisos suficientes, extraen credenciales. El ensayo utilizó datos ficticios y un entorno controlado. La activación funcionó en 50 de 50 pruebas; las 50 solicitudes limpias conservaron el comportamiento esperado. Estos resultados acotados no equivalen a una garantía general de precisión. [1]
La investigación evidencia un riesgo en la cadena de suministro de IA: un modelo puede superar las pruebas habituales y conservar comportamientos ocultos. La exposición empresarial depende también de las herramientas, conexiones y permisos que se concedan al agente. [1,4]
Desde Internet Security Auditors recomendamos inventariar modelos y proveedores, fijar versiones y revisar procedencia, cambios y evidencias de validación. Antes de desplegar, conviene aislar la ejecución, restringir conexiones y comandos, separar secretos y exigir autorización humana para acciones sensibles. Registrar las llamadas a herramientas y probar los controles con datos sintéticos permite detectar desviaciones y preparar la respuesta. [4]
Para convertir estas medidas en un programa sostenible, ofrecemos evaluación y soporte al cumplimiento del Reglamento de Inteligencia Artificial (RIA): identificamos el rol de la organización, la clasificación de los usos y las obligaciones aplicables, evaluamos brechas y definimos un plan de adecuación con responsables y evidencias. [5]
Con la implantación de un SGIA conforme a ISO/IEC 42001, articulamos políticas, gestión de riesgos y proveedores, supervisión, formación y auditoría interna. Complementamos este gobierno con hacking ético y auditoría de ecosistemas de IA para comprobar, bajo alcance autorizado, permisos, aislamiento y vías de extracción, y verificar las correcciones. La certificación del SGIA no sustituye la evaluación de las obligaciones legales del RIA. [6–8]
Solicita una evaluación de gobierno, cumplimiento y seguridad adaptada a tu organización.
Referencias
[1] ProjectDiscovery — Investigación original: puerta trasera en pesos modificados (06/10/2026)
https://projectdiscovery.io/research/how-abliterated-models-can-get-you-pwned
[2] BazaarLink — Cobertura de la demostración y sus límites (07/10/2026)
https://bazaarlink.ai/en/blog/abliterated-model-backdoor-projectdiscovery-en
[3] Zeniteq — Cobertura de la demostración de ProjectDiscovery
https://www.zeniteq.com/projectdiscovery-backdoor-demo-steals-secrets-via-codex-qjj9co
[4] OWASP — LLM06:2025, autonomía excesiva y controles
https://genai.owasp.org/llmrisk/llm062025-excessive-agency/
[5] Internet Security Auditors — Evaluación y soporte al cumplimiento en el uso de IA
https://www.isecauditors.com/evaluacion-y-soporte-al-cumplimiento-uso-inteligencia-artificial
[6] Internet Security Auditors — Implantación de un SGIA ISO/IEC 42001
https://isecauditors.com/implementacion-sgia-iso-42001
[7] Internet Security Auditors — Auditoría integral de ecosistemas de IA
https://isecauditors.com/auditoria-integral-de-seguridad-para-ecosistemas-de-IA
[8] ISO — ISO/IEC 42001: sistema de gestión de IA
https://www.iso.org/es/norma/42001
