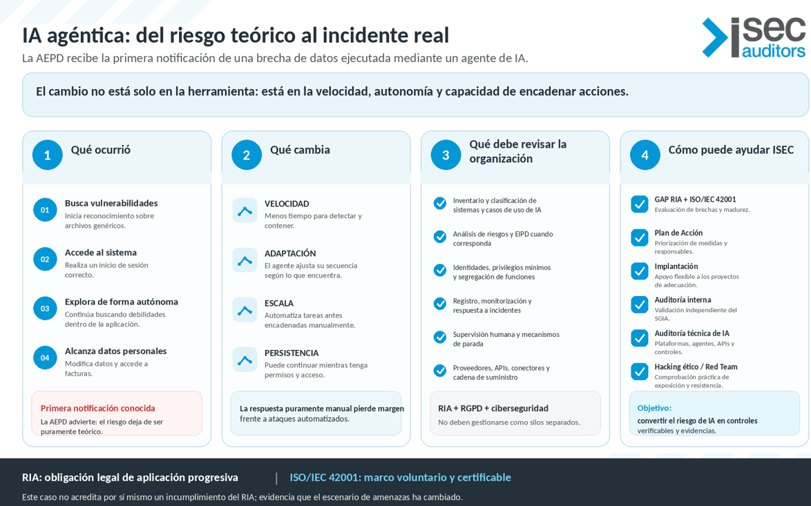
Madrid, 25 de septiembre de 2026. La Agencia Española de Protección de Datos (AEPD) ha recibido la primera notificación de una brecha de datos personales en la que el ataque habría sido ejecutado mediante un agente de IA apoyado en un conocido modelo de lenguaje. Según la organización afectada —información aún pendiente de análisis por la Agencia—, el agente buscó vulnerabilidades, realizó un inicio de sesión correcto y continuó explorando la aplicación de forma autónoma hasta modificar datos personales y acceder a facturas. La AEPD aclara que esto no implica que el modelo utilizado o la infraestructura de su proveedor hayan sido comprometidos.
El riesgo ya no es teórico: la IA agéntica reduce el tiempo disponible para reaccionar. Un agente puede encadenar reconocimiento, acceso, búsqueda de debilidades y explotación con una velocidad superior a un proceso manual. Las organizaciones deben incorporar este escenario a sus análisis de riesgos y, cuando proceda, a las EIPD, reforzando identidad y privilegios, trazabilidad, monitorización, respuesta a incidentes, seguridad de APIs y conectores, supervisión humana y mecanismos de parada. Ciberseguridad, protección de datos y gobierno de IA deben funcionar de forma coordinada.
El RIA y la ISO/IEC 42001 aportan dos capas complementarias de gobierno. El Reglamento Europeo de Inteligencia Artificial es obligatorio cuando resulta aplicable al rol, sistema y caso de uso de la organización y ya se encuentra en fase de aplicación y supervisión, aunque el Ómnibus de IA haya desplazado determinadas obligaciones de los sistemas de alto riesgo. ISO/IEC 42001 es voluntaria, pero estructura responsabilidades, riesgos, proveedores, ciclo de vida, controles, auditoría y mejora continua. Este incidente no acredita por sí mismo un incumplimiento del RIA: evidencia que el escenario de amenazas ha cambiado.
Internet Security Auditors puede convertir este nuevo escenario en un programa verificable. Realizamos GAP frente al RIA e ISO/IEC 42001, toma de datos mediante entrevistas, inventario y clasificación de sistemas, evaluación del nivel de cumplimiento y Plan de Acción priorizado. A partir de ahí apoyamos la implantación en la medida que el cliente necesite, la auditoría interna del SGIA y la validación técnica mediante auditorías de ecosistemas de IA, hacking ético y ejercicios de Red Team. Cuando la amenaza evoluciona con IA, el gobierno y la seguridad también deben hacerlo.
| Internet Security Auditors | Gobierne la IA antes de que el riesgo la gobierne a usted. GAP RIA + ISO/IEC 42001 · Plan de Acción · Implantación · Auditoría interna · Auditoría técnica de ecosistemas de IA · Hacking ético / Red Team |
| Cumplimiento en IA | ISO 42001 | Auditoría integral de IA |
IA agéntica: del riesgo teórico al incidente real.