Madrid, 24 de septiembre de 2026. Samsung ha suspendido una actualización de SmartThings después de que varios frigoríficos Bespoke AI de cuatro puertas quedaran bloqueados o dejaran de refrigerar en Corea del Sur. Según Notebookcheck, que cita a medios surcoreanos, software interno de pruebas habría llegado por error a clientes. Algunos usuarios no recuperaron el equipo ni desconectándolo de la corriente; la incidencia, además, se produjo antes de Chuseok, elevando el impacto sobre alimentos, soporte técnico y reputación.
Un fallo de despliegue no es solo un problema de soporte. En un producto conectado, el software, el firmware y sus actualizaciones forman parte del producto. Este caso no permite concluir por sí solo un incumplimiento del Cyber Resilience Act (CRA), ni que exista una vulnerabilidad explotada o un incidente grave de ciberseguridad. Sí muestra, de forma muy visible, por qué el proceso de desarrollo, prueba, aprobación, distribución, reversión y monitorización de actualizaciones debe estar gobernado y ser verificable.
El CRA convierte esa disciplina en una obligación regulatoria para los productos con elementos digitales que se comercialicen en la Unión Europea. El Reglamento exige una evaluación de riesgos de ciberseguridad, seguridad desde el diseño y por defecto, protección de funciones esenciales, gestión de vulnerabilidades durante el período de soporte, documentación técnica y procesos seguros de actualización. Además, desde el 11 de septiembre de 2026 ya se aplican las obligaciones de notificación del artículo 14 para vulnerabilidades explotadas activamente e incidentes graves; la aplicación general llegará el 11 de diciembre de 2027.
Internet Security Auditors puede convertir CRA en un programa ejecutable y demostrable. Nuestro enfoque cubre aplicabilidad y clasificación, análisis GAP y Plan de Acción priorizado, apoyo a la implantación, revisión del ciclo de vida de desarrollo seguro y del proceso de actualizaciones, gestión de vulnerabilidades y notificación, pruebas técnicas y hacking ético, y evaluación o auditoría interna de preparación. Esperar a 2027 puede significar descubrir demasiado tarde que la brecha no era documental, sino de arquitectura, proceso o control del producto.
| Internet Security Auditors | Evaluación y Soporte al Cumplimiento CRA GAP y clasificación · Plan de Acción · Implantación · Gestión de vulnerabilidades y reporting · Desarrollo seguro · Auditoría interna · Hacking ético |
| Evaluación y Soporte al Cumplimiento CRA |
CRA: el software forma parte del producto. Una actualización también.
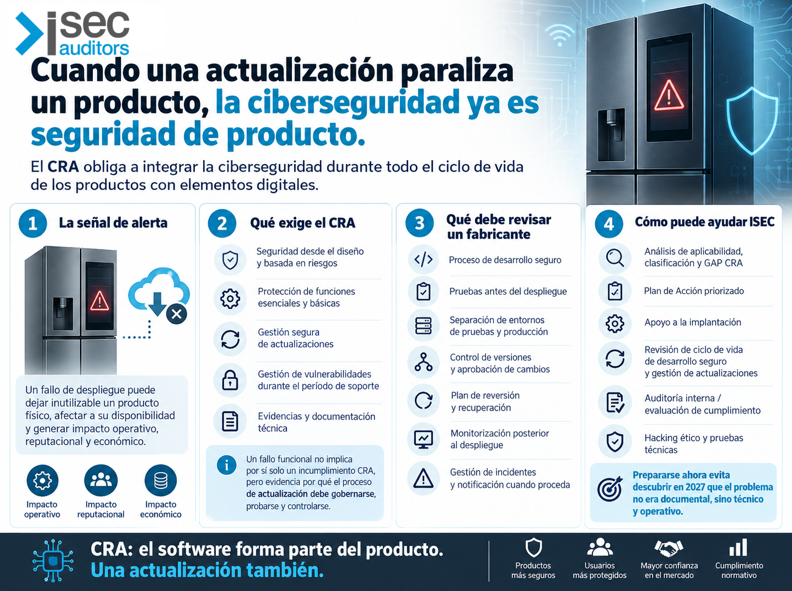
Infografía de elaboración propia basada en el Reglamento (UE) 2024/2847 y en el enfoque de servicios CRA de Internet Security Auditors.
Referencias
🗒️Notebookcheck — “The refrigerator is dead”: Samsung’s AI fridges shut down after update, causes outrage (23/09/2026).
🗒️Reglamento (UE) 2024/2847 (Cyber Resilience Act) — artículos 6, 13, 14 y 71; Anexo I.
🗒️EUR-Lex — Cyber Resilience Act: obligaciones sobre actualizaciones, soporte y gestión de vulnerabilidades.
🔗Internet Security Auditors — Evaluación y Soporte al Cumplimiento CRA.
🔗Internet Security Auditors — CRA: el 11 de septiembre empieza el reloj de las 24 horas.
