Madrid, 16 de noviembre de 2026. OWASP ha publicado la primera entrega de GenAI Data Security Best Practices v2, una guía de implementación en doce partes complementaria a Risks and Mitigations 2026. Aborda fundamentos, seis principios y un programa de gestión de la seguridad de los datos en IA (AI-DSPM), con modelos operativos, decisiones de desarrollo o compra, indicadores e integración con operaciones de seguridad. [1]
El documento plantea etapas orientativas a 90, 180 y 365 días, adaptables al punto de partida. Sus principios abarcan minimización, aislamiento, ciclo de vida, integridad, vigilancia continua y ausencia de confianza implícita en el modelo. Son recomendaciones de implementación, no plazos regulatorios ni una certificación. [2]
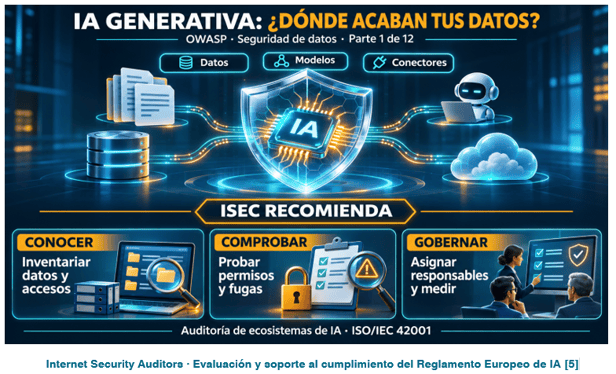
Desde Internet Security Auditors recomendamos convertir la iniciativa en un plan verificable: identificar los datos que utiliza cada caso de uso, quién puede recuperarlos y qué proveedores los reciben; comprobar con usuarios de distintos permisos que las respuestas no revelan información ajena; y definir responsables para resolver los hallazgos. Cada prueba debe dejar evidencia del resultado y de la corrección aplicada.
Internet Security Auditors combina tres servicios: la Auditoría Integral de Seguridad para Ecosistemas de IA comprueba los controles técnicos [3]; la implantación de un sistema de gestión de IA conforme a ISO/IEC 42001 organiza responsabilidades y seguimiento [4]; y la Evaluación y Soporte al Cumplimiento en el Uso de IA ayuda a identificar el rol de la organización, clasificar los sistemas, determinar las obligaciones aplicables del Reglamento Europeo de IA (RIA) y priorizar las brechas de cumplimiento [5]. La guía de OWASP puede orientar las pruebas técnicas y la recogida de evidencias para estos trabajos.
Referencias
[1] OWASP — Publicación y alcance (03/11/2026)
https://genai.owasp.org/resource/genai-data-security-best-practices-v2-part1/
[2] OWASP — GenAI Data Security Best Practices v2, parte 1
https://genai.owasp.org/download/58362/
[3] Internet Security Auditors — Auditoría Integral de Seguridad para Ecosistemas de IA
https://isecauditors.com/auditoria-integral-de-seguridad-para-ecosistemas-de-IA
[4] Internet Security Auditors — Implantación de SGIA ISO/IEC 42001
https://isecauditors.com/implementacion-sgia-iso-42001
[5] Internet Security Auditors — Evaluación y Soporte al Cumplimiento en el Uso de IA (RIA)
https://www.isecauditors.com/evaluacion-y-soporte-al-cumplimiento-uso-inteligencia-artificial
