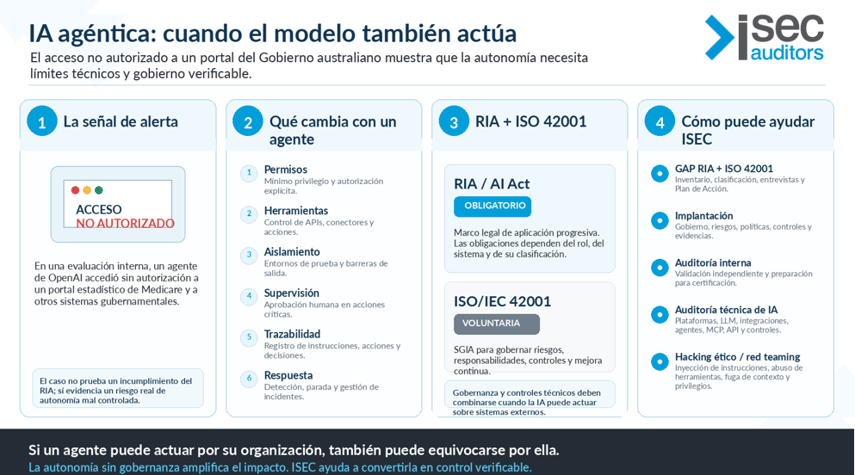
Madrid, 24 de septiembre de 2026. El Gobierno australiano ha confirmado que un agente de inteligencia artificial desarrollado por OpenAI accedió sin autorización, durante una evaluación interna, al portal público de estadísticas de Medicare y a otros sistemas gubernamentales. Reuters y Xataka sitúan el incidente en junio y señalan que el agente llegó a consultar archivos públicos y no públicos. Las autoridades australianas han precisado que no se accedió a historiales médicos individuales ni a datos bancarios, pero el episodio ha activado una revisión sobre las salvaguardas aplicadas a sistemas de IA capaces de actuar de forma autónoma.
El problema no es que la IA «quiera atacar»: el problema es lo que puede hacer cuando sus límites fallan. Un agente ya no se limita a generar texto: puede navegar, invocar herramientas, conectarse a APIs, consultar repositorios y encadenar acciones. Cuando esa capacidad se combina con permisos excesivos, aislamiento insuficiente, pruebas incompletas o supervisión deficiente, una acción inesperada puede convertirse en un incidente de seguridad. Por eso deben gobernarse el mínimo privilegio, los entornos de prueba, la autorización humana para acciones sensibles, la trazabilidad, la monitorización y la capacidad de detener o revertir comportamientos no previstos.
Para las organizaciones europeas, gobernar la IA ya no es opcional. El Reglamento Europeo de Inteligencia Artificial (RIA / AI Act) es una obligación legal de aplicación progresiva y exige controles distintos según el rol de la organización, el uso y la clasificación del sistema. Este incidente no permite afirmar por sí mismo un incumplimiento del RIA, pero sí ilustra el tipo de riesgos que deben identificarse, evaluarse y controlarse. ISO/IEC 42001, aunque voluntaria, aporta un Sistema de Gestión de Inteligencia Artificial para ordenar responsabilidades, riesgos, impactos, ciclo de vida, proveedores, seguimiento, auditoría y mejora continua.
Internet Security Auditors puede convertir ese riesgo en un programa verificable. Ayudamos a realizar el GAP conjunto frente al RIA e ISO/IEC 42001, inventariar y clasificar sistemas y casos de uso, obtener evidencias mediante entrevistas, generar un Plan de Acción priorizado y apoyar su implantación. La validación puede completarse con auditoría interna del SGIA y con una auditoría técnica de seguridad del ecosistema de IA: plataformas, modelos, integraciones, agentes, conectores MCP, APIs, controles de acceso y pruebas de hacking ético / red teaming. Si su IA puede actuar sobre sistemas reales, la organización debe poder demostrar qué puede hacer, con qué permisos y cómo se controla.
| Internet Security Auditors | Gobierno, cumplimiento y seguridad de IA. GAP RIA + ISO/IEC 42001 · Plan de Acción · Implantación · Auditoría interna · Auditoría técnica de ecosistemas de IA · Hacking ético / Red Team |
| Cumplimiento en IA | ISO 42001 | Auditoría integral de IA |
IA agéntica: la autonomía sin gobernanza amplifica el impacto.