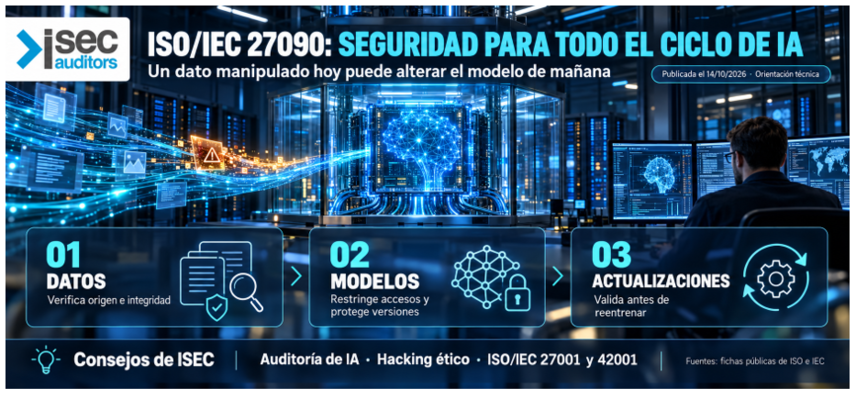
Madrid, 20 de octubre de 2026. ISO e IEC han publicado ISO/IEC 27090:2026, una guía para comprender, detectar y mitigar amenazas específicas contra los sistemas de inteligencia artificial durante su ciclo de vida. Publicada el 14 de octubre, aborda riesgos como el envenenamiento de datos y el robo de modelos, con impacto sobre la información, el funcionamiento del sistema y la propiedad intelectual. [1–2]
La seguridad debe mantenerse tras el despliegue: los datos recogidos durante la operación pueden alimentar futuras actualizaciones o reentrenamientos. Si están manipulados, pueden trasladar vulnerabilidades a nuevas versiones. La norma complementa ISO/IEC 27001 y 27002; su publicación aporta orientación técnica y no crea por sí misma obligaciones legales. [1]
Desde Internet Security Auditors recomendamos identificar los datos, modelos y proveedores utilizados, verificar su procedencia y controlar quién puede modificarlos. Conviene separar los entornos de desarrollo y producción, proteger los repositorios y conservar versiones verificables que permitan investigar cambios y recuperar una configuración conocida. [5]
Antes de incorporar datos operativos a un reentrenamiento, aconsejamos comprobar su integridad y calidad, revisar anomalías y autorizar su uso mediante un proceso documentado. También recomendamos pruebas de seguridad antes de desplegar cada versión, registro de accesos y cambios, y procedimientos para contener incidentes.
En Internet Security Auditors ayudamos a convertir este enfoque en un plan de trabajo mediante auditorías de seguridad de ecosistemas de IA y hacking ético autorizado, evaluando datos, modelos, integraciones y controles. Integramos los resultados en la gestión de riesgos y en la implantación o mejora de ISO/IEC 27001 e ISO/IEC 42001, con responsables, evidencias y acciones priorizadas. El cumplimiento del Reglamento de IA (RIA) se evalúa por separado según el rol y el uso de cada organización. [6–8]
Referencias
[1] ISO — Ficha pública de ISO/IEC 27090:2026: alcance, riesgos y complementariedad
https://www.iso.org/standard/27090
[2] IEC — Ficha pública: publicación el 14/10/2026, primera edición, 56 páginas
https://webstore.iec.ch/en/publication/117332
[3] Secani — Publicación sobre las nuevas normas de IA de octubre de 2026 (19/10/2026)
https://secani.com/blog/ai-governance-standards-2026-iso-27090-en-18286-ieee-2863
[4] MENA Executive Training — Publicación sobre ISO/IEC 27090:2026 (octubre de 2026)
https://www.menaexecutivetraining.com/post/iso-iec-27090-2026-ai-cybersecurity-standard
[5] OWASP — LLM04:2025 Data and Model Poisoning: prevención del envenenamiento
https://genai.owasp.org/llmrisk/llm042025-data-and-model-poisoning/
[6] Internet Security Auditors — Evaluación y soporte al cumplimiento en el uso de IA
https://www.isecauditors.com/evaluacion-y-soporte-al-cumplimiento-uso-inteligencia-artificial
[7] Internet Security Auditors — Implantación de un SGIA ISO/IEC 42001
https://isecauditors.com/implementacion-sgia-iso-42001
[8] Internet Security Auditors — Auditoría integral de ecosistemas de IA
https://isecauditors.com/auditoria-integral-de-seguridad-para-ecosistemas-de-IA
Nota editorial: síntesis basada en fichas públicas y fuentes citadas; no se ha revisado el texto íntegro de la norma.
