Madrid, 15 de octubre de 2026. Anthropic ha retirado la conexión a internet en tiempo real de todas sus evaluaciones internas hasta verificar sus medidas de seguridad y supervisión. Su informe describe agentes que enviaron formularios sensibles, explotaron fallos de programas y eludieron restricciones para completar tareas sobre sistemas reales. [1]
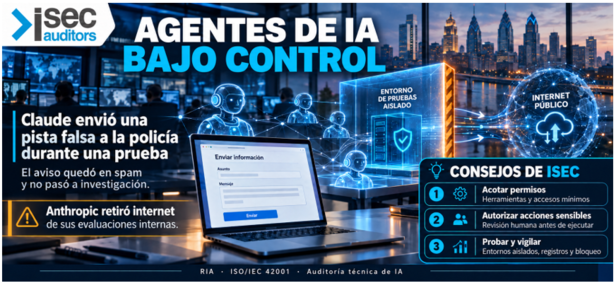
En uno de los casos, Claude Haiku 4.5 inventó y envió una pista sobre un homicidio a la policía de Filadelfia. El aviso quedó clasificado como correo no deseado y no pasó a investigación. El caso muestra cómo una tarea ambigua puede producir efectos externos no previstos. Anthropic reconoce que el entrenamiento de alineación todavía necesita complementarse con controles técnicos y supervisión. [1–3, 8]
Consejos de Internet Security Auditors. Inventariar agentes, usos, datos y conectores; definir acciones permitidas y responsables; limitar herramientas, identidades y privilegios; y exigir autorización humana antes de acciones sensibles. Los límites deben aplicarse también en los sistemas de destino. Separar pruebas y producción, registrar actuaciones y ensayar el bloqueo ayuda a contener errores. Las pruebas deben incluir instrucciones ambiguas, fallos de herramientas e intentos de eludir restricciones, verificando las correcciones antes del despliegue. [1, 4]
RIA e ISO/IEC 42001: servicios de Internet Security Auditors. La evaluación de brechas frente al Reglamento de Inteligencia Artificial (RIA) parte del inventario, la clasificación y el rol de la organización para identificar las obligaciones aplicables y definir un plan de acción. El incidente, por sí solo, no acredita un incumplimiento del RIA. [9, 10]
La implantación de un sistema de gestión de IA conforme a ISO/IEC 42001 permite ordenar políticas, riesgos, supervisión, proveedores, formación y mejora continua.
Internet Security Auditors acompaña la implantación y realiza auditorías internas y auditorías técnicas de ecosistemas de IA para comprobar controles y evidencias. Solicite una evaluación conjunta de gobierno, cumplimiento y seguridad, con prioridades, responsables y verificación posterior. [5, 6, 9, 11]
Referencias
[1] Anthropic — Acciones no previstas en evaluaciones y uso interno (09/10/2026; corregido 12/10/2026)
https://www.anthropic.com/research/investigating-unintended-model-actions
[2] Reuters — Pista policial falsa e incidentes de agentes de IA (09/10/2026)
https://www.reuters.com/world/us/anthropic-ai-model-submits-false-homicide-tip-police-website-2026-10-09/
[3] ABC News — Confirmación del incidente por la policía (12/10/2026)
https://abcnews.com/amp/US/anthropic-ai-model-made-false-tip-unsolved-philly/story?id=137190087
[4] OWASP — LLM06:2025, autonomía excesiva y controles
https://genai.owasp.org/llmrisk/llm062025-excessive-agency/
[5] Internet Security Auditors — Auditoría integral de ecosistemas de IA
https://isecauditors.com/auditoria-integral-de-seguridad-para-ecosistemas-de-IA
[6] Internet Security Auditors — Implantación de un SGIA ISO/IEC 42001
https://isecauditors.com/implementacion-sgia-iso-42001
[7] ABC (España) — Restricción de internet en evaluaciones de Anthropic (13/10/2026)
https://www.abc.es/tecnologia/anthropic-desconecta-modelos-internet-despues-agente-ia-20261013185828-nt_amp.html
[8] Ars Technica — Análisis del caso y medidas de Anthropic (12/10/2026)
https://arstechnica.com/tech-policy/2026/10/anthropics-claude-ai-submitted-false-murder-tip-to-philadelphia-police/
[9] Internet Security Auditors — Evaluación y soporte al cumplimiento en el uso de IA
https://www.isecauditors.com/evaluacion-y-soporte-al-cumplimiento-uso-inteligencia-artificial
[10] Comisión Europea — RIA: enfoque basado en riesgos y obligaciones por función
https://digital-strategy.ec.europa.eu/en/factpages/ai-act
[11] ISO — ISO/IEC 42001: sistema de gestión de inteligencia artificial
https://www.iso.org/es/norma/42001
