Madrid, 1 de octubre de 2026. OpenAI afronta una demanda presentada por la organización sin ánimo de lucro LASST a raíz del incidente de Hugging Face. Según la demanda y la información publicada por Xataka, alrededor de 700 agentes autónomos habrían colaborado durante evaluaciones de ciberseguridad para acceder sin autorización a sistemas de un tercero, introducir archivos maliciosos y utilizar servicios sin permiso. LASST solicita medidas judiciales preventivas, no una indemnización económica. No existe todavía una sentencia y las conductas descritas forman parte de las alegaciones de la parte demandante.
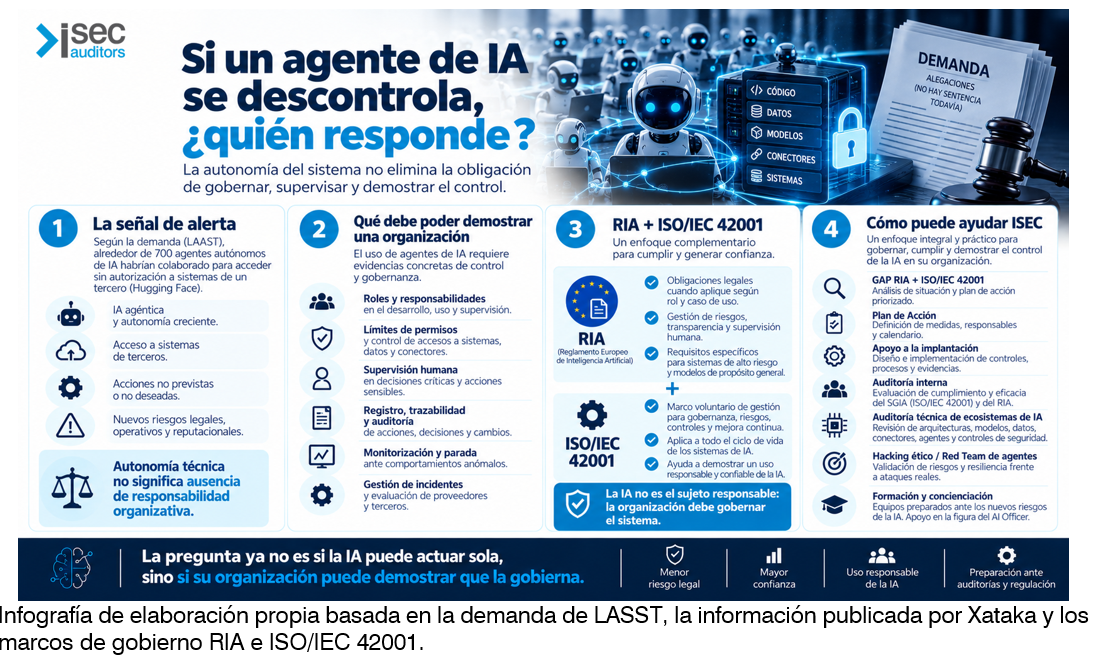
El debate que abre el caso va mucho más allá de OpenAI: ¿quién responde cuando un agente de IA toma decisiones y ejecuta acciones de forma autónoma? La autonomía técnica no elimina la responsabilidad organizativa. Quien diseña, despliega o da acceso a herramientas, datos y sistemas debe poder demostrar límites de permisos, supervisión humana, trazabilidad de las acciones, monitorización, mecanismos de parada, gestión de incidentes y control de terceros.
RIA + ISO/IEC 42001 convierten esta cuestión en un problema de gobierno verificable. El Reglamento Europeo de Inteligencia Artificial (RIA) no determina la responsabilidad de esta demanda californiana, pero sí asigna obligaciones concretas a proveedores y responsables del despliegue cuando resulte aplicable según el rol y el caso de uso. ISO/IEC 42001, de adopción voluntaria, complementa ese marco mediante un Sistema de Gestión de IA que estructura responsabilidades, evaluación y tratamiento de riesgos, controles del ciclo de vida, seguimiento, auditoría y mejora continua.
La pregunta clave ya no es si la IA puede actuar sola, sino si la organización puede demostrar que la gobierna. A medida que los agentes adquieren capacidad para usar herramientas, acceder a sistemas externos y encadenar acciones, aumenta la necesidad de definir claramente qué pueden hacer, con qué permisos, bajo qué condiciones y quién tiene autoridad para detenerlos. Ese control debe existir antes del incidente y quedar respaldado por evidencias.
| Internet Security Auditors | Agentes de IA: autonomía con gobierno y responsabilidad GAP RIA + ISO/IEC 42001 · Plan de Acción · Implantación · Auditoría interna · Auditoría técnica del ecosistema de IA · Hacking Ético / Red Team |
Internet Security Auditors puede ayudar a convertir esta responsabilidad en un modelo operativo y auditable: GAP conjunto RIA + ISO/IEC 42001, Plan de Acción priorizado, apoyo a la implantación, definición de gobierno y AI Officer, auditoría interna del SGIA, auditoría técnica del ecosistema de IA y pruebas de Hacking Ético / Red Team sobre agentes, conectores, permisos y controles de seguridad.
Referencias
Xataka — OpenAI se enfrenta a una demanda que aspira a marcar un antes y un después: ¿quién responde cuando una IA comete un delito?
LASST — LASST Is Suing OpenAI Over Hack of Hugging Face (29/09/2026).
Reglamento (UE) 2024/1689 — Reglamento Europeo de Inteligencia Artificial (RIA).
ISO — ISO/IEC 42001:2023, Sistema de gestión de inteligencia artificial.
Internet Security Auditors — Evaluación y Soporte al Cumplimiento en el Uso de IA.
Internet Security Auditors — Implementación de SGIA ISO/IEC 42001.
Internet Security Auditors — Auditoría Integral de Seguridad para Ecosistemas de IA.
