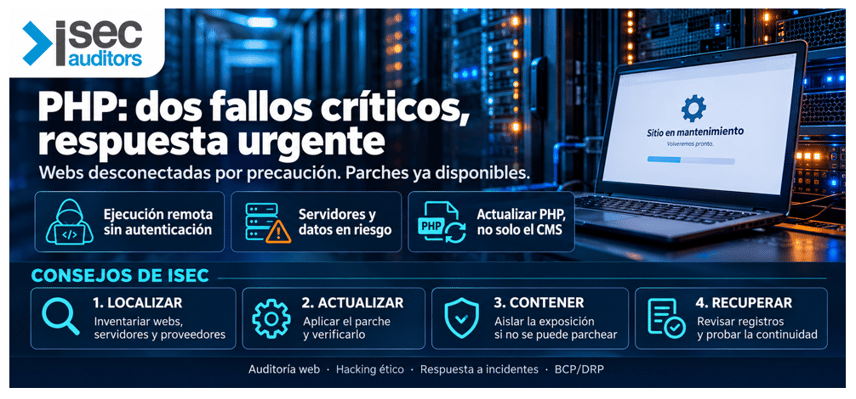
Madrid, 21 de octubre de 2026. Dos vulnerabilidades críticas de PHP, tecnología utilizada por numerosas aplicaciones web, han desencadenado una respuesta urgente. Diversas organizaciones europeas han desconectado servicios por precaución. Estas interrupciones preventivas no demuestran que sus sistemas hayan sido comprometidos. Los parches ya están disponibles y la prioridad es aplicarlos y verificar su instalación. [1–3, 8]
Los fallos, CVE-2026-109618 y CVE-2026-109619, pueden permitir ejecutar código a distancia sin autenticación. Las versiones correctoras son PHP 8.5.12, 8.4.27, 8.3.36 y 8.2.35; quienes utilicen paquetes de una distribución deben confirmar con su proveedor el parche equivalente. Actualizar únicamente WordPress, sus extensiones u otro gestor de contenidos no garantiza que PHP quede corregido. [1–2]
Desde ISEC recomendamos inventariar los servicios que dependen de PHP, incluidos alojamientos contratados, contenedores y aplicaciones de terceros, y asignar responsables de actualización. Debe priorizarse la exposición a Internet, comprobar la compatibilidad y verificar que todos los procesos sirven la versión corregida. Las ramas antiguas requieren confirmar la cobertura del proveedor o planificar su migración. [1–2]
Si no puede aplicarse el parche de inmediato, recomendamos valorar el aislamiento temporal y activar las alternativas previstas para los servicios esenciales. Las mitigaciones parciales no sustituyen la actualización. También aconsejamos conservar y revisar registros, investigar indicios de intrusión y probar la restauración de copias y la recuperación. Parchear evita nuevas explotaciones, pero no elimina por sí mismo una intrusión previa. [1–2]
En Internet Security Auditors ayudamos a convertir esta respuesta en controles verificables mediante auditorías de aplicaciones web, hacking ético autorizado y revisión de la configuración de sistemas. Complementamos estas evaluaciones con análisis forense y consultoría en continuidad de negocio y recuperación ante desastres (BCP/DRP), para priorizar riesgos, comprobar las correcciones y preparar una recuperación segura. [4–7]
Referencias
[1] PHP — Aviso oficial y versiones corregidas (21/10/2026)
https://www.php.net/archive/2026.php
[2] CERT-EU — Aviso de seguridad 2026-018 y recomendaciones (21/10/2026)
https://cert.europa.eu/publications/security-advisories/2026-018
[3] Reuters — Desconexiones preventivas de webs por los fallos de PHP (21/10/2026)
https://www.reuters.com/world/asia-pacific/eu-agency-warns-websites-may-need-be-taken-offline-php-prepares-patches-2026-10-21/
[4] Internet Security Auditors — Auditoría de Aplicación Web
https://www.isecauditors.com/auditoria-de-aplicacion-web
[5] Internet Security Auditors — Securización de Sistemas
https://www.isecauditors.com/securizacion-de-sistemas
[6] Internet Security Auditors — Informática Forense y Peritajes
https://www.isecauditors.com/informatica-forense-peritajes
[7] Internet Security Auditors — Consultoría en Seguridad y continuidad de negocio
https://www.isecauditors.com/consultoria-seguridad
[8] WIRED — Cobertura de la emergencia de seguridad en PHP (21/10/2026)
https://www.wired.com/story/this-is-not-a-drill-2-php-vulnerabilities-are-setting-the-internet-on-fire
