DORA se aplica desde el 17 de enero de 2025. Su objetivo es que las entidades financieras puedan resistir las perturbaciones tecnológicas, responder a ellas y recuperar sus servicios. Para demostrarlo, la documentación debe corresponderse con controles implantados y resultados comprobables. La pregunta que debe plantearse la dirección es qué servicios podría mantener si mañana fallara una dependencia tecnológica esencial. [1–2].
El Reglamento (UE) 2022/2554 comprende, entre otras, entidades de crédito, de pago, aseguradoras y empresas de servicios de inversión incluidas en su ámbito. La aplicación exige considerar las exclusiones, el principio de proporcionalidad y los supuestos específicos de marco simplificado. El tamaño de una entidad, por sí solo, no permite escoger libremente un régimen menos exigente. [1, arts. 2, 4 y 16].
Pensemos en una prueba de recuperación de un servicio de pagos. Restaurar la aplicación es un paso; la validación debe comprobar también los accesos, la conectividad, la coherencia de los saldos y el tratamiento de las operaciones pendientes. Si falta una dependencia o aparecen transacciones duplicadas, la recuperación del servicio todavía no puede darse por demostrada.
Como auditor de ciberseguridad, recomiendo revisar el cumplimiento a través de una función esencial o importante completa. Seguir su recorrido desde el análisis de riesgos hasta una prueba de recuperación permite comprobar si las responsabilidades, los controles técnicos y los procedimientos funcionan de manera coordinada.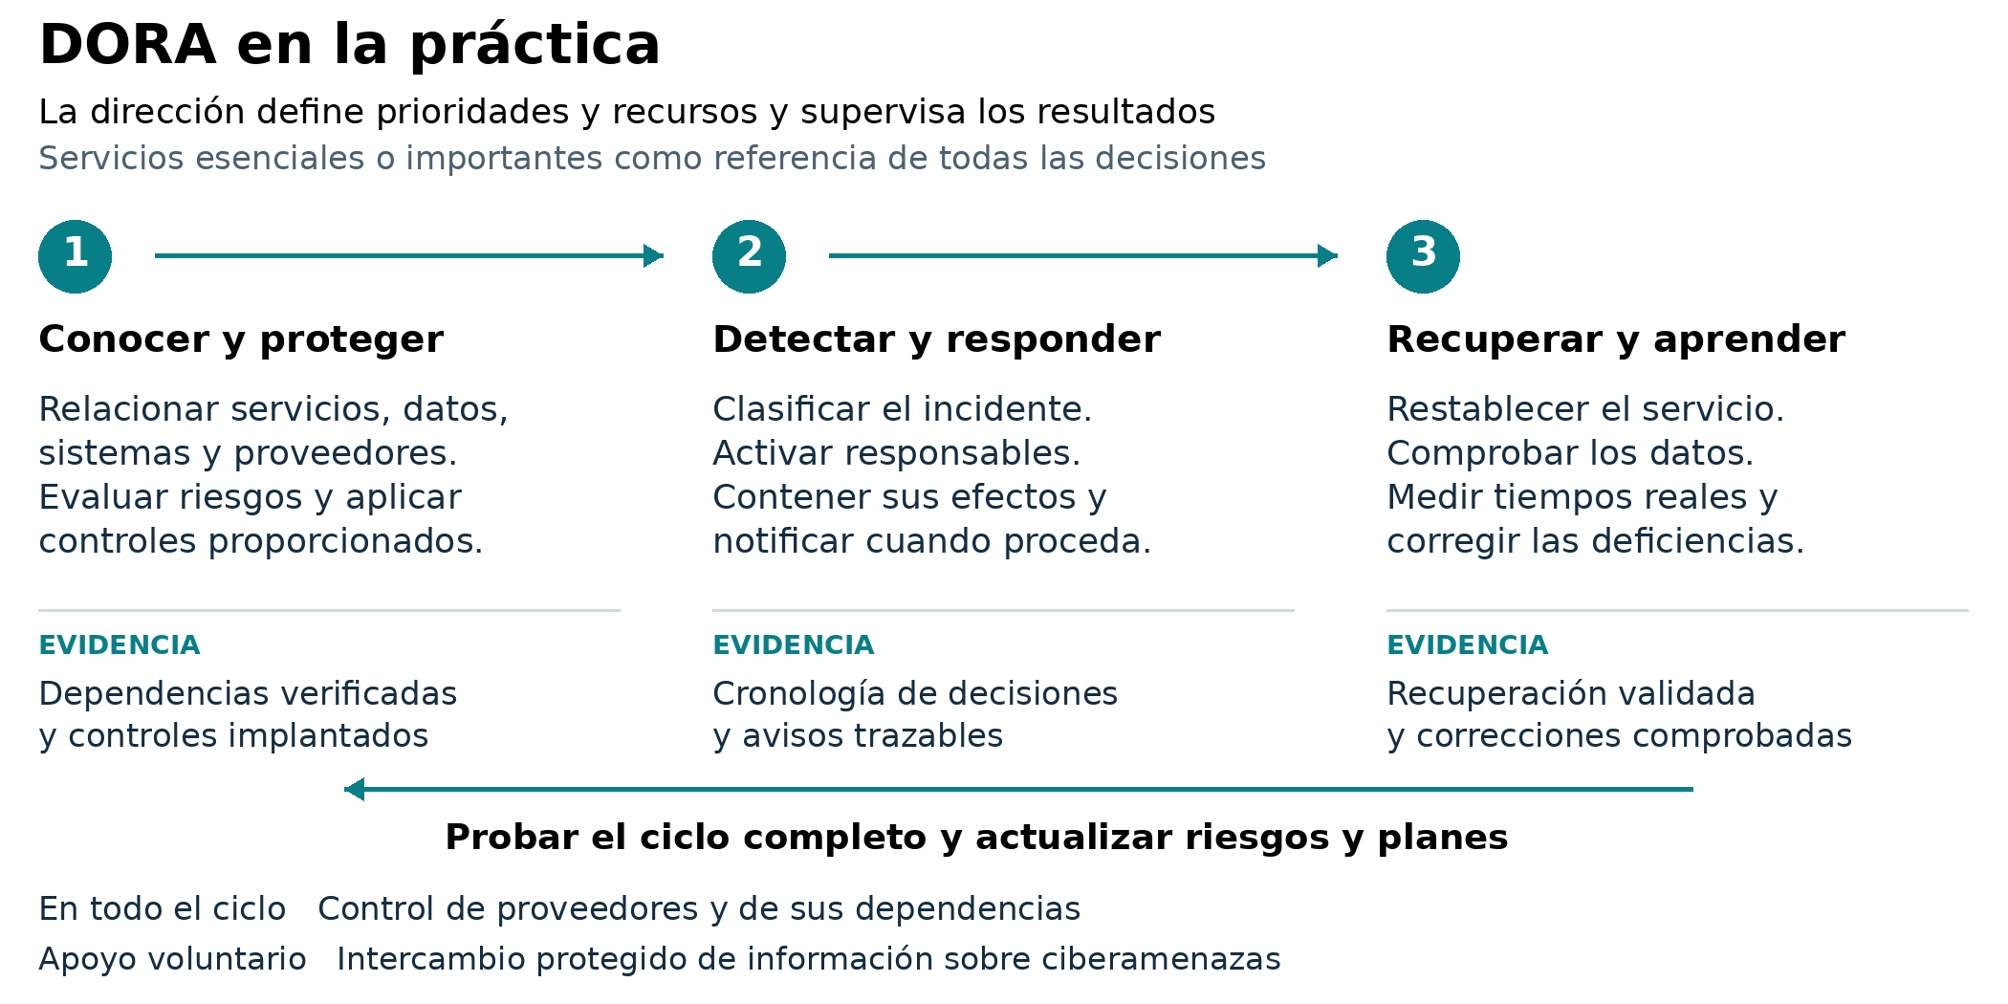
Elaboración propia a partir de DORA, arts. 5–14, 17–19, 24–30 y 45. Las evidencias son ejemplos de aplicación, no una lista exhaustiva de requisitos.
Las entidades que no sean microempresas deben realizar, al menos anualmente, pruebas apropiadas de todos los sistemas y aplicaciones que sustenten funciones esenciales o importantes. Las pruebas avanzadas de penetración basadas en amenazas se exigen a las entidades seleccionadas conforme al artículo 26; no son una obligación universal. El resultado de las pruebas debe traducirse en correcciones cuya eficacia se valide. [1, arts. 24–26].
En Internet Security Auditors podemos acompañar a su organización en la evaluación de DORA, el análisis de riesgos, la revisión de contratos y procedimientos, las pruebas técnicas y el seguimiento de las acciones correctoras.
Si necesita comprobar su capacidad actual, propongo empezar por una función esencial o importante y demostrar su recuperación completa. Ese ejercicio permite identificar dónde concentrar la inversión y qué decisiones necesita adoptar la dirección.
Referencias
[1] Reglamento (UE) 2022/2554 sobre la resiliencia operativa digital del sector financiero. Artículos citados en el texto y artículo 64 sobre su aplicación.
[2] Autoridad Europea de Seguros y Pensiones de Jubilación. Información sobre DORA y repertorio de sus normas de desarrollo.
Fuentes consultadas el 10 de septiembre de 2026. Infografía y ejemplos de elaboración propia.
El Reglamento (UE) 2022/2554 comprende, entre otras, entidades de crédito, de pago, aseguradoras y empresas de servicios de inversión incluidas en su ámbito. La aplicación exige considerar las exclusiones, el principio de proporcionalidad y los supuestos específicos de marco simplificado. El tamaño de una entidad, por sí solo, no permite escoger libremente un régimen menos exigente. [1, arts. 2, 4 y 16].
La resiliencia empieza en el servicio financiero
Una interrupción puede deberse a un ataque, una avería o un cambio mal ejecutado. Su impacto depende de las operaciones que impida realizar: procesar pagos, atender siniestros o ejecutar órdenes. El análisis debe relacionar esas funciones con sus procesos, datos, sistemas y proveedores, y establecer prioridades y objetivos de recuperación coherentes con el impacto sobre la actividad. [1, arts. 8, 11 y 12].Pensemos en una prueba de recuperación de un servicio de pagos. Restaurar la aplicación es un paso; la validación debe comprobar también los accesos, la conectividad, la coherencia de los saldos y el tratamiento de las operaciones pendientes. Si falta una dependencia o aparecen transacciones duplicadas, la recuperación del servicio todavía no puede darse por demostrada.
La Dirección debe gobernar el riesgo tecnológico
DORA atribuye al órgano de dirección la responsabilidad última sobre el riesgo tecnológico. Esto supone aprobar y supervisar la estrategia, asignar recursos y revisar los planes de continuidad, las auditorías y las dependencias de terceros. La evidencia debe mostrar decisiones sobre riesgos y deficiencias, con responsables y seguimiento de su ejecución. [1, art. 5].Como auditor de ciberseguridad, recomiendo revisar el cumplimiento a través de una función esencial o importante completa. Seguir su recorrido desde el análisis de riesgos hasta una prueba de recuperación permite comprobar si las responsabilidades, los controles técnicos y los procedimientos funcionan de manera coordinada.
De las obligaciones a las evidencias
Elaboración propia a partir de DORA, arts. 5–14, 17–19, 24–30 y 45. Las evidencias son ejemplos de aplicación, no una lista exhaustiva de requisitos.
Responder y probar con criterios claros
La gestión de incidentes debe permitir detectar, registrar, clasificar y responder, con responsabilidades y comunicaciones definidas. Los incidentes graves se notifican a la autoridad competente mediante los criterios, plazos y formularios aplicables. Para comprobar esa capacidad, conviene ensayar la toma de decisiones con información incompleta y conservar la cronología de lo conocido, lo decidido y lo comunicado. [1, arts. 17–20; 2].Las entidades que no sean microempresas deben realizar, al menos anualmente, pruebas apropiadas de todos los sistemas y aplicaciones que sustenten funciones esenciales o importantes. Las pruebas avanzadas de penetración basadas en amenazas se exigen a las entidades seleccionadas conforme al artículo 26; no son una obligación universal. El resultado de las pruebas debe traducirse en correcciones cuya eficacia se valide. [1, arts. 24–26].
Controlar los proveedores durante toda la relación
La entidad mantiene su responsabilidad aunque contrate servicios tecnológicos. El registro de información comprende todos los acuerdos sobre estos servicios y distingue los que sustentan funciones esenciales o importantes. Su gestión exige evaluar proveedores y concentración, revisar contratos y, para los servicios que sustentan esas funciones, preparar y probar suficientemente las estrategias de salida. Una cláusula de terminación debe poder ejecutarse sin comprometer la continuidad. [1, arts. 28–30].Medir la capacidad que importa al negocio
Propongo que la dirección utilice indicadores vinculados al servicio y a las deficiencias pendientes. Los objetivos deben responder al análisis de impacto y al riesgo de la entidad; DORA no establece un tiempo único de recuperación para todas las funciones. Esta tabla ofrece ejemplos para orientar esa revisión. [1, arts. 6, 11–13].| Aspecto que se quiere comprobar | Indicador o evidencia propuesta |
| Recuperación del servicio | Tiempo real y pérdida de datos frente a los objetivos aprobados. |
| Alcance de las pruebas | Funciones esenciales o importantes probadas con sus dependencias. |
| Respuesta a incidentes | Tiempos de detección, clasificación, decisión y notificación. |
| Capacidad de corregir y sustituir | Deficiencias vencidas, cierres validados y resultados de las pruebas de salida. |
El coste de mantener deficiencias abiertas
El incumplimiento puede dar lugar a medidas correctoras, sanciones económicas y publicación de infracciones, conforme al régimen aplicable. Los artículos 50 y 51 remiten su concreción al marco nacional y a las autoridades competentes; no fijan una multa porcentual general para todas las entidades financieras. A la exposición regulatoria se añaden los costes de interrupción, recuperación y posibles reclamaciones, además del deterioro de la confianza. [1].Cómo avanzar con resultados comprobables
El punto de partida es un análisis de diferencias que contraste los requisitos aplicables con evidencias reales. A partir de sus resultados, conviene priorizar las funciones más expuestas, corregir dependencias sin alternativa y ejecutar ejercicios con las áreas de negocio y los proveedores implicados. Cada deficiencia debe tener un responsable, una fecha y un criterio de cierre verificable.En Internet Security Auditors podemos acompañar a su organización en la evaluación de DORA, el análisis de riesgos, la revisión de contratos y procedimientos, las pruebas técnicas y el seguimiento de las acciones correctoras.
Si necesita comprobar su capacidad actual, propongo empezar por una función esencial o importante y demostrar su recuperación completa. Ese ejercicio permite identificar dónde concentrar la inversión y qué decisiones necesita adoptar la dirección.
Referencias
[1] Reglamento (UE) 2022/2554 sobre la resiliencia operativa digital del sector financiero. Artículos citados en el texto y artículo 64 sobre su aplicación.
[2] Autoridad Europea de Seguros y Pensiones de Jubilación. Información sobre DORA y repertorio de sus normas de desarrollo.
Fuentes consultadas el 10 de septiembre de 2026. Infografía y ejemplos de elaboración propia.
