Madrid, 14 de septiembre de 2026. La decisión de OpenAI de aplazar su salida a Bolsa en un contexto de preocupación por los riesgos de la inteligencia artificial vuelve a evidenciar que una IA sin gobierno y seguridad puede convertirse en un riesgo empresarial, regulatorio y reputacional.
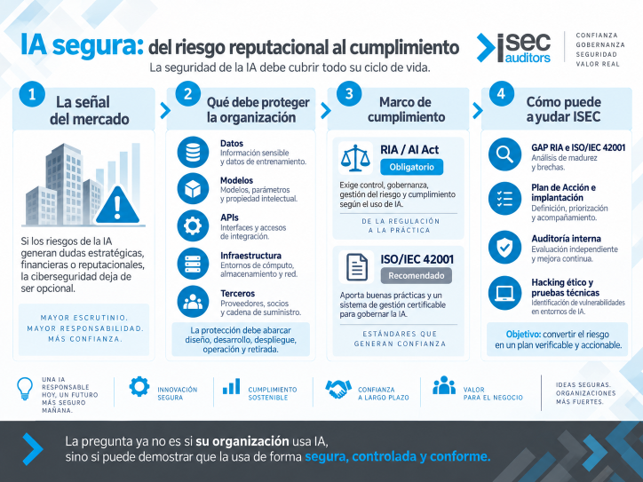
La ciberseguridad debe integrarse en todo el ciclo de vida de la IA: adquisición o desarrollo, datos, modelos, APIs, despliegue, accesos, monitorización, gestión de vulnerabilidades, respuesta a incidentes y retirada. El riesgo afecta tanto a soluciones internas como a servicios externos, donde también deben controlarse proveedores, información compartida, credenciales, datos personales y propiedad intelectual.
El cumplimiento tampoco puede esperar. El Reglamento Europeo de Inteligencia Artificial (RIA / AI Act) establece obligaciones legales de aplicación progresiva. ISO/IEC 42001 no es obligatoria por ley, pero proporciona un marco reconocido para gobernar riesgos, responsabilidades y controles de IA de forma sistemática.
| Internet Security Auditors puede ayudar a convertir el riesgo en un plan verificable. Servicios de GAP RIA e ISO/IEC 42001, Plan de Acción e implantación, auditoría interna y pruebas técnicas / hacking ético sobre aplicaciones, APIs, infraestructura y componentes de IA. |
| Cumplimiento en IA | ISO 42001 | Hacking ético |
La pregunta ya no es si la organización usa IA, sino si puede demostrar que la usa de forma segura, controlada y conforme.